- Los tokens actúan como credenciales digitales cifradas que sustituyen la transmisión constante de contraseñas, optimizando la seguridad y la experiencia de usuario.
- Existen diversas modalidades, desde dispositivos físicos de hardware y llaves USB hasta protocolos de software como JWT, OAuth 2.0 y SAML.
- La implementación de estos sistemas es la base de la autenticación multifactor (MFA), reduciendo drásticamente el riesgo de suplantación de identidad.

Cuando hablamos de entrar en nuestras cuentas bancarias o en el correo del trabajo, solemos pensar que la contraseña es la única barrera. Sin embargo, en el mundo de la ciberseguridad, los tokens de autenticación se han vuelto el verdadero guardaespaldas de nuestra identidad digital, permitiéndonos movernos por la red sin exponer nuestras claves más sensibles en cada clic.
Básicamente, un token es como un pase VIP digital. En lugar de decirle al servidor quién eres cada vez que cambias de página, presentas este identificador cifrado que demuestra que ya has pasado el control de seguridad. Esto no solo hace que todo sea más fluido para nosotros, sino que evita que los ciberdelincuentes intercepten nuestras contraseñas mientras navegamos.
¿Cómo funciona exactamente el proceso de autenticación?
Para que un token haga su magia, se sigue un baile de cinco pasos bastante preciso. Todo empieza con la solicitud de acceso, donde el usuario pone sus credenciales. El servidor, que no es tonto, pasa a la fase de verificación comparando los datos con su base de datos para confirmar que todo cuadra.
Una vez validado, el sistema no te pide la clave otra vez, sino que emite un token firmado y seguro con una validez temporal. Este pequeño paquete de datos se envía al navegador del usuario, que lo almacena localmente para usarlo en las siguientes peticiones. Finalmente, el token tiene un tiempo de vencimiento; cuando caduca o el usuario cierra la sesión, el pase deja de servir y hay que volver a empezar.
Variedades de tokens: del hardware al software
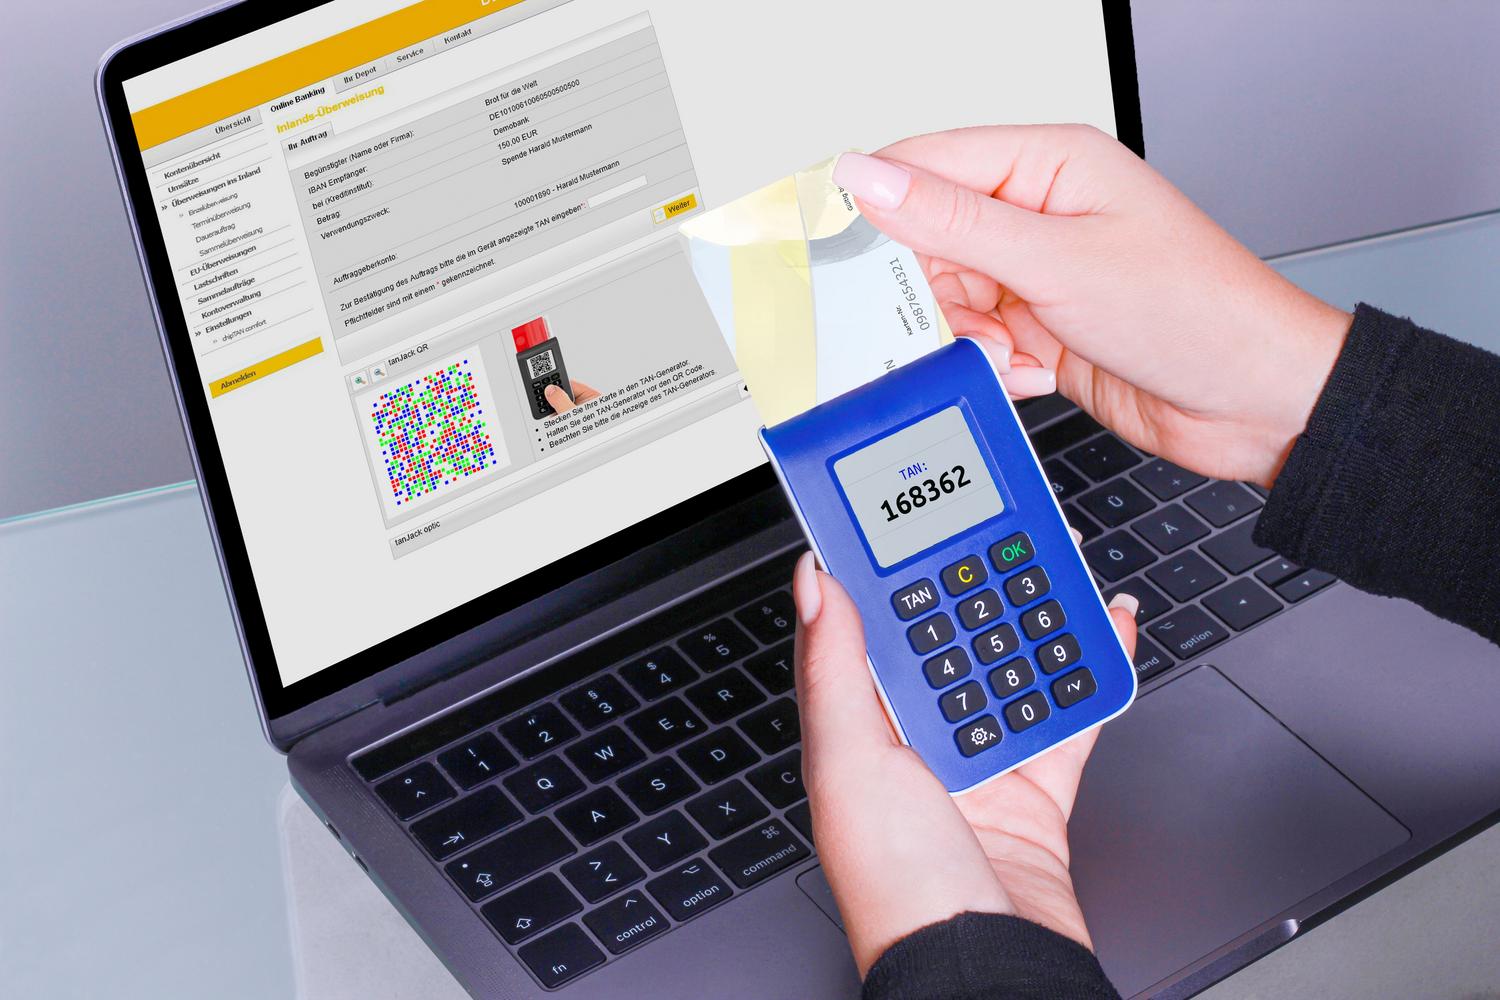
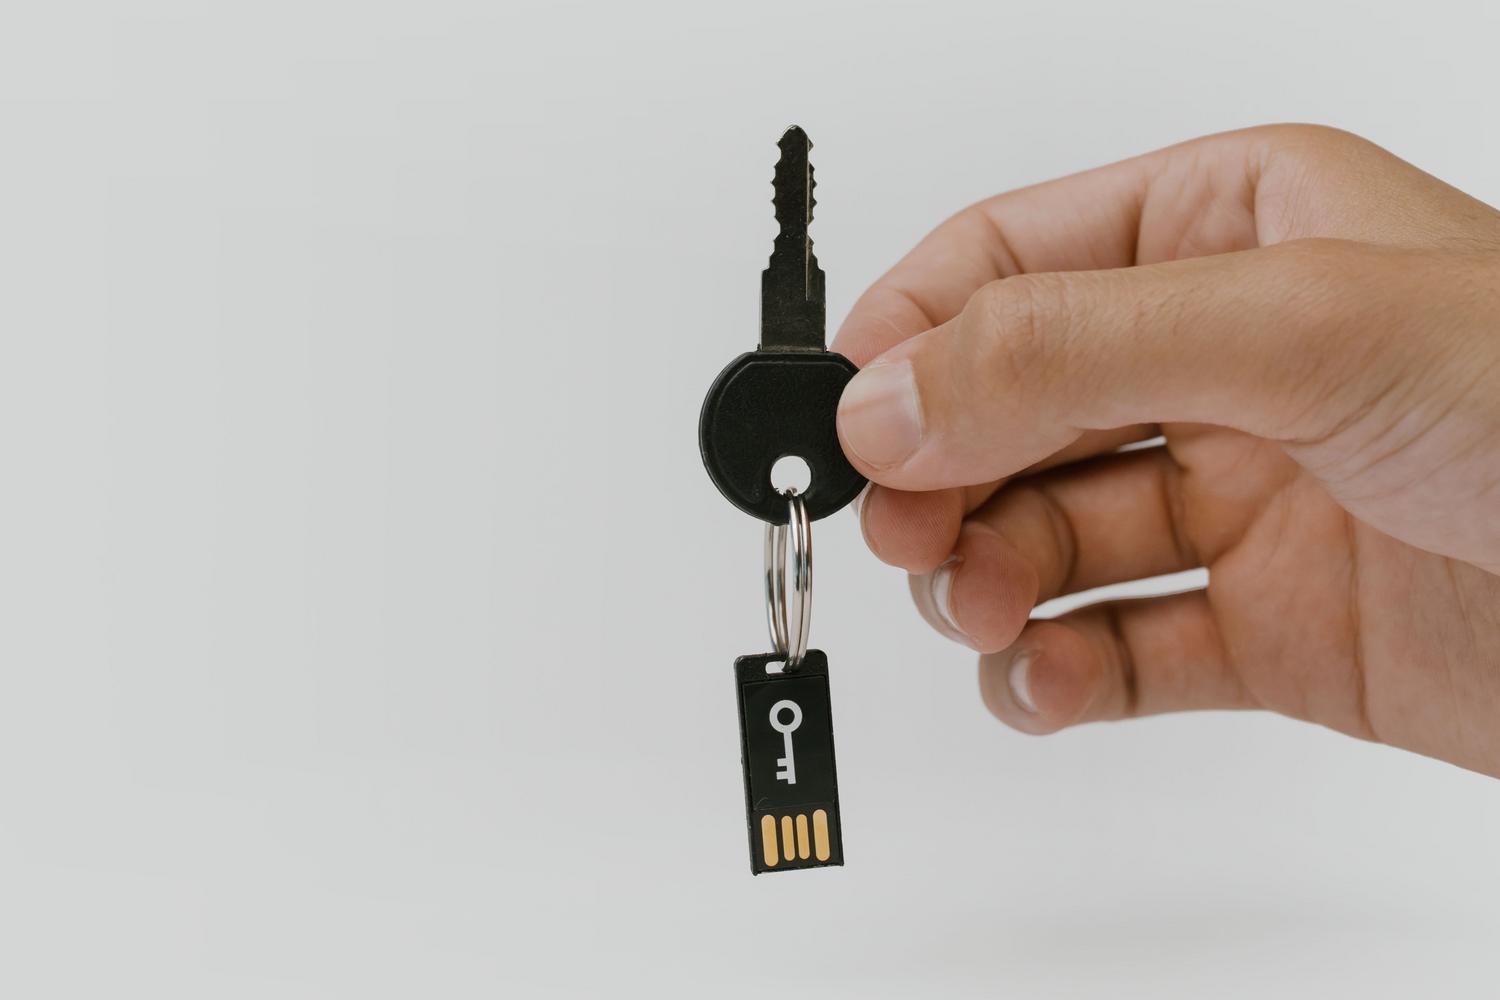
No todos los tokens son iguales, ya que dependiendo de lo que queramos proteger, usaremos una herramienta u otra. En el lado más tangible tenemos los tokens de hardware, que pueden ser dispositivos conectados (como una llave USB que insertas en el puerto) o desconectados, que generan códigos numéricos en una pantallita que luego escribes a mano.
También existen los tokens sin contacto, que aprovechan tecnologías como el NFC o el Bluetooth para validar la identidad sin cables. Un ejemplo clásico son las tarjetas inteligentes con chip integrado, muy comunes en entornos corporativos para controlar el acceso a zonas restringidas o redes internas.
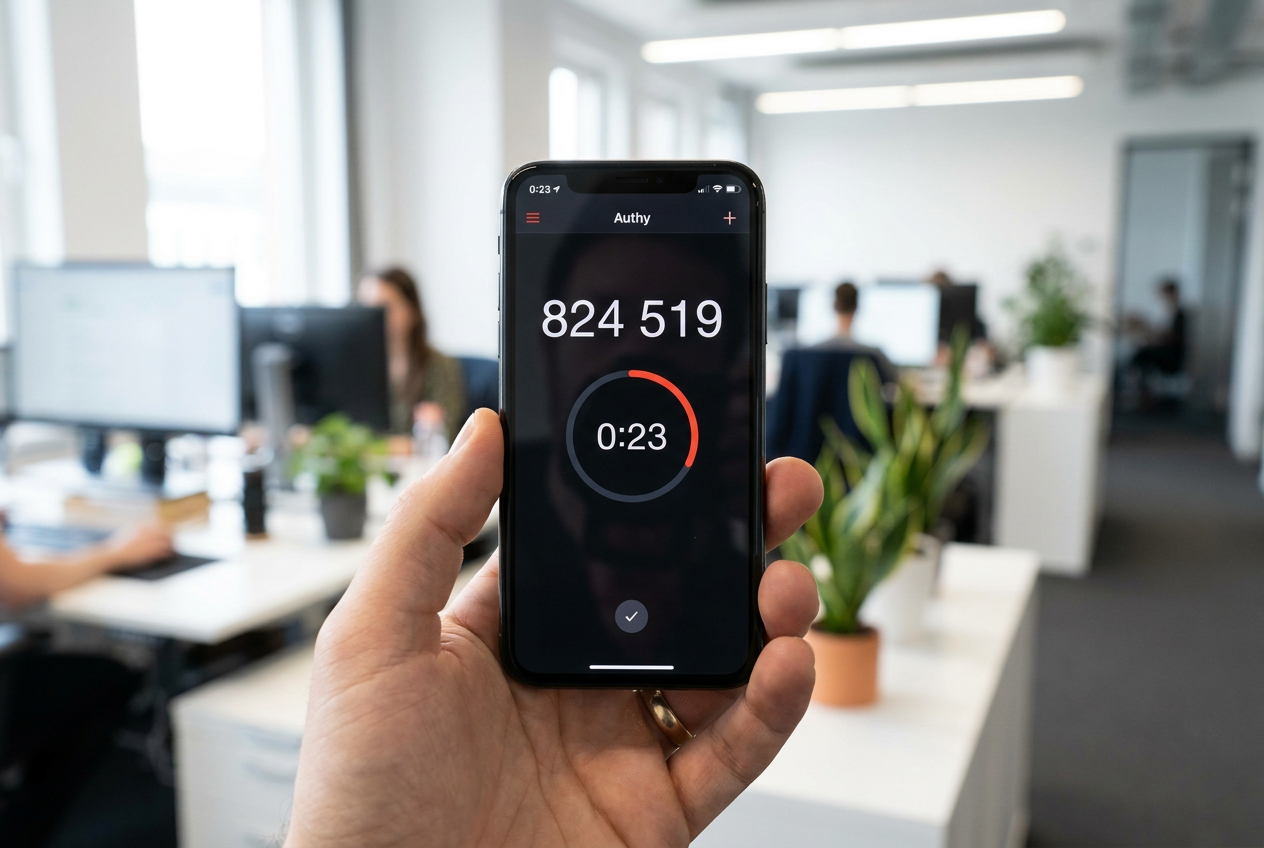
En el terreno digital, las cosas se ponen más técnicas. Tenemos las contraseñas de un solo uso (OTP), esos códigos que te llegan por SMS o app y que mueren a los pocos minutos. También destaca el Inicio de Sesión Único (SSO), que usa tokens de software para que, con una sola autenticación, puedas entrar en diez aplicaciones distintas sin volverte loco con tantas claves.
Protocolos avanzados y arquitectura técnica
Si bajamos al sótano de la informática, encontramos protocolos específicos que hacen que la web moderna funcione. Los JSON Web Tokens (JWT) son fundamentales porque son autocontenidos; el servidor no necesita mirar la base de datos cada vez, ya que el token lleva la información necesaria en su estructura de encabezado, carga útil y firma.
Por otro lado, el marco OAuth 2.0 es el que permite que digas «Iniciar sesión con Google». Aquí se usan tokens de acceso de corta duración y tokens de actualización, que sirven para obtener nuevos pases sin tener que pedirle al usuario que se identifique de nuevo constantemente.
En las empresas más grandes sigue reinando SAML, un estándar basado en XML que permite federar identidades entre diferentes proveedores. Y para los que buscan la máxima seguridad, están los tokens FIDO2, que usan criptografía de clave pública y son prácticamente inmunes al phishing porque están vinculados físicamente al origen del sitio web.
Ventajas y puntos débiles de este sistema
La gran ventaja es que mejoran la eficiencia y la escalabilidad. Al no depender de sesiones almacenadas en el servidor (en el caso de los JWT), los sistemas pueden crecer sin atascos. Además, al reducir la dependencia de las contraseñas humanas, que suelen ser débiles o repetidas, se crea una capa de protección robusta contra ataques de fuerza bruta.
Pero ojo, que no hay sistema perfecto. Los tokens físicos pueden perderse o ser robados, y si alguien pilla tu tarjeta inteligente, podría entrar en tu oficina. En el mundo digital, el peligro es el robo de tokens de sesión. Si un atacante consigue exfiltrar un token válido mediante un ataque de Cross-Site Scripting (XSS), puede suplantar al usuario sin necesidad de saber su contraseña ni superar el MFA.
Errores comunes y cómo blindar la seguridad
Muchos desarrolladores cometen el fallo de guardar tokens en el localStorage del navegador, que es como dejar la llave puesta en la puerta. Lo ideal es usar cookies HttpOnly y Secure, que impiden que el código JavaScript acceda al token, cerrando así la puerta a muchos ataques.
Otro error grave es no validar correctamente las firmas o permitir el algoritmo «alg: none», lo que básicamente le dice al servidor que acepte cualquier token aunque no esté firmado. Para evitar desastres, es vital implementar una rotación de claves constante y establecer tiempos de vida muy cortos para los tokens de acceso, obligando a usar el token de actualización con frecuencia.
La estrategia ganadora es la defensa en profundidad. Esto implica usar token binding para que el pase solo funcione en el dispositivo original y contar con una infraestructura de revocación que permita anular todas las sesiones activas en un segundo si detectamos que algo va mal.
La implementación de estas herramientas de autenticación avanzada, ya sea mediante llaves físicas o protocolos cifrados, es lo que permite que la navegación actual sea viable y segura. Al combinar el conocimiento de quién es el usuario con un objeto o código temporal, se neutralizan la mayoría de los ataques basados en el robo de credenciales, transformando la seguridad de una simple contraseña en un sistema dinámico y resistente.