- El sandboxing crea entornos aislados para ejecutar código sospechoso sin poner en riesgo los sistemas reales.
- Es fundamental tanto para el análisis dinámico de malware como para el despliegue seguro de software.
- Existen diversas implementaciones, desde soluciones en la nube hasta entornos locales y basados en contenedores.

Seguro que alguna vez has oído hablar de los entornos de prueba, pero en el mundillo de la informática, hay un concepto que es el verdadero guardián de nuestros sistemas: el sandbox. Básicamente, se trata de crear una especie de burbuja digital donde podemos soltar cualquier programa, archivo o trozo de código que nos huela mal para ver qué hace, sin que haya riesgo de que nos reviente el ordenador o la red de la empresa. Es como tener un laboratorio blindado donde el malware puede hacer todo el daño que quiera, pero sin salir jamás de ahí.
Esta técnica no es solo una herramienta para los expertos en seguridad que cazan virus, sino que es fundamental en el ciclo de vida del software. Desde el desarrollador que quiere probar una función nueva sin cargar el servidor de producción, hasta el analista que intenta diseccionar un ataque de día cero, el sandboxing aporta esa tranquilidad necesaria para experimentar y analizar sin miedo. En las siguientes líneas vamos a desgranar a fondo cómo funciona este mecanismo, sus variantes y por qué es la última línea de defensa contra las amenazas más rebuscadas.
¿En qué consiste realmente el sandboxing?
Si lo traducimos literalmente, estaríamos hablando de una caja de arena, haciendo honor a esos espacios donde los niños juegan seguros. En términos técnicos, el sandboxing es la ejecución de código no confiable en un espacio de memoria restringido y controlado. Su meta es aislar cualquier proceso para que no tenga acceso a los recursos críticos del sistema operativo o a la red corporativa.
Para lograr esto, se suelen utilizar tecnologías de virtualización que emulan un hardware completo o contenedores que aíslan procesos. El sistema monitoriza cada movimiento: si el programa intenta modificar el registro de Windows, contactar con un servidor externo sospechoso o cifrar archivos, el sandbox lo registra todo en un informe detallado sin que el sistema real sufra ni un rasguño.
El sandbox en el desarrollo de software y DevSecOps
No todo es cazar malware; los programadores usan estas cajas para que el flujo de trabajo sea más fluido y seguro. En un entorno comercial, se suelen manejar servidores de desarrollo y de ensayo. El primero permite probar el código nuevo, asegurando que cualquier fallo o bug inesperado no afecte a la versión estable que usan los clientes. El de ensayo, al ser un espejo del de producción, garantiza que lo que funciona ahí, funcionará también en el mundo real.
Además, los equipos de QA utilizan estos espacios para validar la compatibilidad de aplicaciones heredadas cuando se migra a una nueva plataforma. Esto evita que una actualización mal planificada deje fuera de combate a herramientas críticas de la organización, permitiendo que los errores se detecten en una fase temprana.
Investigación de malware y análisis forense
Cuando un analista de seguridad recibe un archivo sospechoso, el proceso suele dividirse en dos etapas. Primero llega el análisis estático, donde se revisa el código, los encabezados y las firmas sin ejecutar el archivo. Si esto no da pistas claras, se pasa al análisis dinámico dentro del sandbox, que es donde ocurre la magia.
En esta fase, se observan los llamados Indicadores de Compromiso (IoCs). El experto puede ver si el software intenta inyectar código en la RAM, si descarga payloads adicionales o si intenta establecer una conexión con un servidor de Comando y Control (C2). Tras un ataque real, el sandbox es vital para el análisis forense, permitiendo diseccionar la carga maliciosa para entender el origen y la profundidad de la intrusión.
Tipos de implementaciones y arquitectura
- Sandboxes en la nube: Son muy atractivos porque no requieren hardware local y escalan bajo demanda. Ideales para analizar URLs o descargas rápidamente, aunque el malware más avanzado puede detectar que está en la nube y ocultar su comportamiento.
- Sandboxes locales (On-premises): Se instalan en el propio centro de datos. Permiten replicar exactamente la configuración de la empresa, lo que engaña mejor al malware, aunque el mantenimiento es más costoso.
- Basados en hipervisor: Utilizan máquinas virtuales completas. Ofrecen un aislamiento muy robusto, pero dejan huellas (como claves de BIOS) que el malware puede rastrear para saber que está siendo analizado.
- Basados en contenedores: Son mucho más ligeros y rápidos, perfectos para procesar grandes volúmenes de archivos, aunque el aislamiento es un poco más delgado al compartir el kernel del host.
El desafío de la evasión: la carrera armamentista
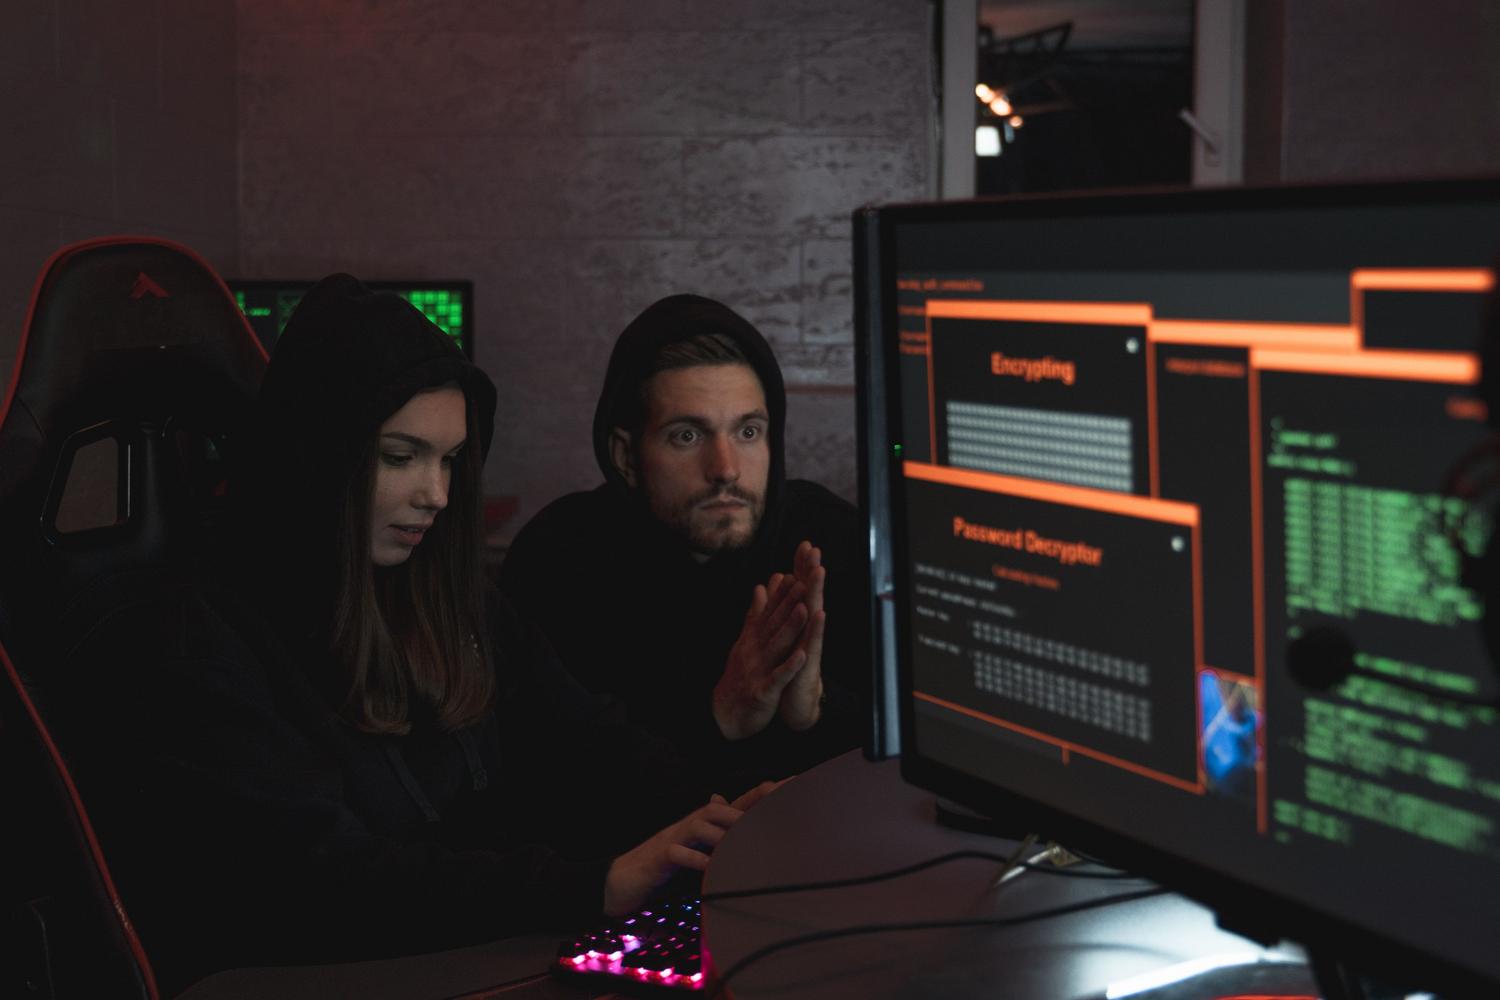
Los ciberdelincuentes no son tontos y han desarrollado técnicas para saber si están en una caja de arena. Algunas de estas estrategias incluyen el análisis de la actividad humana, donde el virus no se activa hasta que detecta clics reales del ratón o que el usuario resuelve un CAPTCHA.
También existe la evasión basada en el tiempo; algunos malwares se quedan dormidos durante horas para que el sandbox, que tiene un tiempo de análisis limitado, dé el visto bueno y el virus se active una vez que el archivo llega al equipo real. Otros buscan huellas digitales, como direcciones MAC específicas de VMware o VirtualBox, para abortar la misión inmediatamente.
Casos de uso específicos y herramientas del mercado
El sandboxing se aplica en muchos frentes. En el mundo web, los navegadores modernos lo usan para que el JavaScript de una página no pueda acceder a tus archivos locales. En el ecosistema móvil, Android aísla las apps para que, por ejemplo, una linterna no pueda leer tus mensajes de WhatsApp.
Para quienes buscan herramientas concretas, existen opciones muy potentes. VirusTotal es el estándar para un veredicto rápido usando múltiples motores. ANY.RUN destaca por ser interactivo, permitiendo que el analista manipule la máquina virtual en tiempo real. Joe Sandbox ofrece informes profundos mapeados con la matriz MITRE ATT&CK, mientras que Hybrid Analysis combina patrones estáticos con contenedores virtuales.
Otras aplicaciones: Cripto, Metaverso y Normativas
En el ámbito de las criptomonedas, se crean sandboxes para probar contratos inteligentes antes de lanzarlos a la blockchain, evitando exploits costosos. En el metaverso, estos espacios permiten a los creadores experimentar con nuevas mecánicas sin riesgo de romper la estabilidad del universo virtual.
Por otro lado, el cumplimiento de normativas como la Directiva NIS 2 obliga a las empresas a validar la seguridad de sus procesos. El sandboxing permite realizar estas auditorías y simulaciones de ataque en un entorno seguro, evitando sanciones legales y protegiendo la integridad de los datos sensibles.
El uso de entornos aislados es la piedra angular de una defensa moderna, permitiendo que la curiosidad técnica y la investigación de amenazas no se traduzcan en desastres operativos. Al combinar el análisis estático con el dinámico y sumar capas de inteligencia artificial y EDR, las organizaciones pueden anticiparse a ataques de día cero y neutralizar el código malicioso antes de que toque la infraestructura real, convirtiendo la incertidumbre en datos accionables para la seguridad.